Prywatność na co dzień
Fraza antyphishingowa w każdym e-mailu, tryb dyskretny, konta tylko z zaproszeń, bezpieczne usuwanie konta i aplikacja bez zewnętrznych skryptów.
Szyfrowanie bazy i bezpieczne logowanie to fundament. Prywatność ma jednak też wymiar codzienny: fałszywy e-mail, który wygląda jak wiadomość z aplikacji, kolega zerkający na ekran w czasie rozmowy wideo, plik z wydatkami zostawiony na wspólnym komputerze. BOSZKA ma na te sytuacje osobne, proste mechanizmy. Większość z nich działa sama, kilka warto ustawić raz na początku.
Fraza antyphishingowa w każdym e-mailu
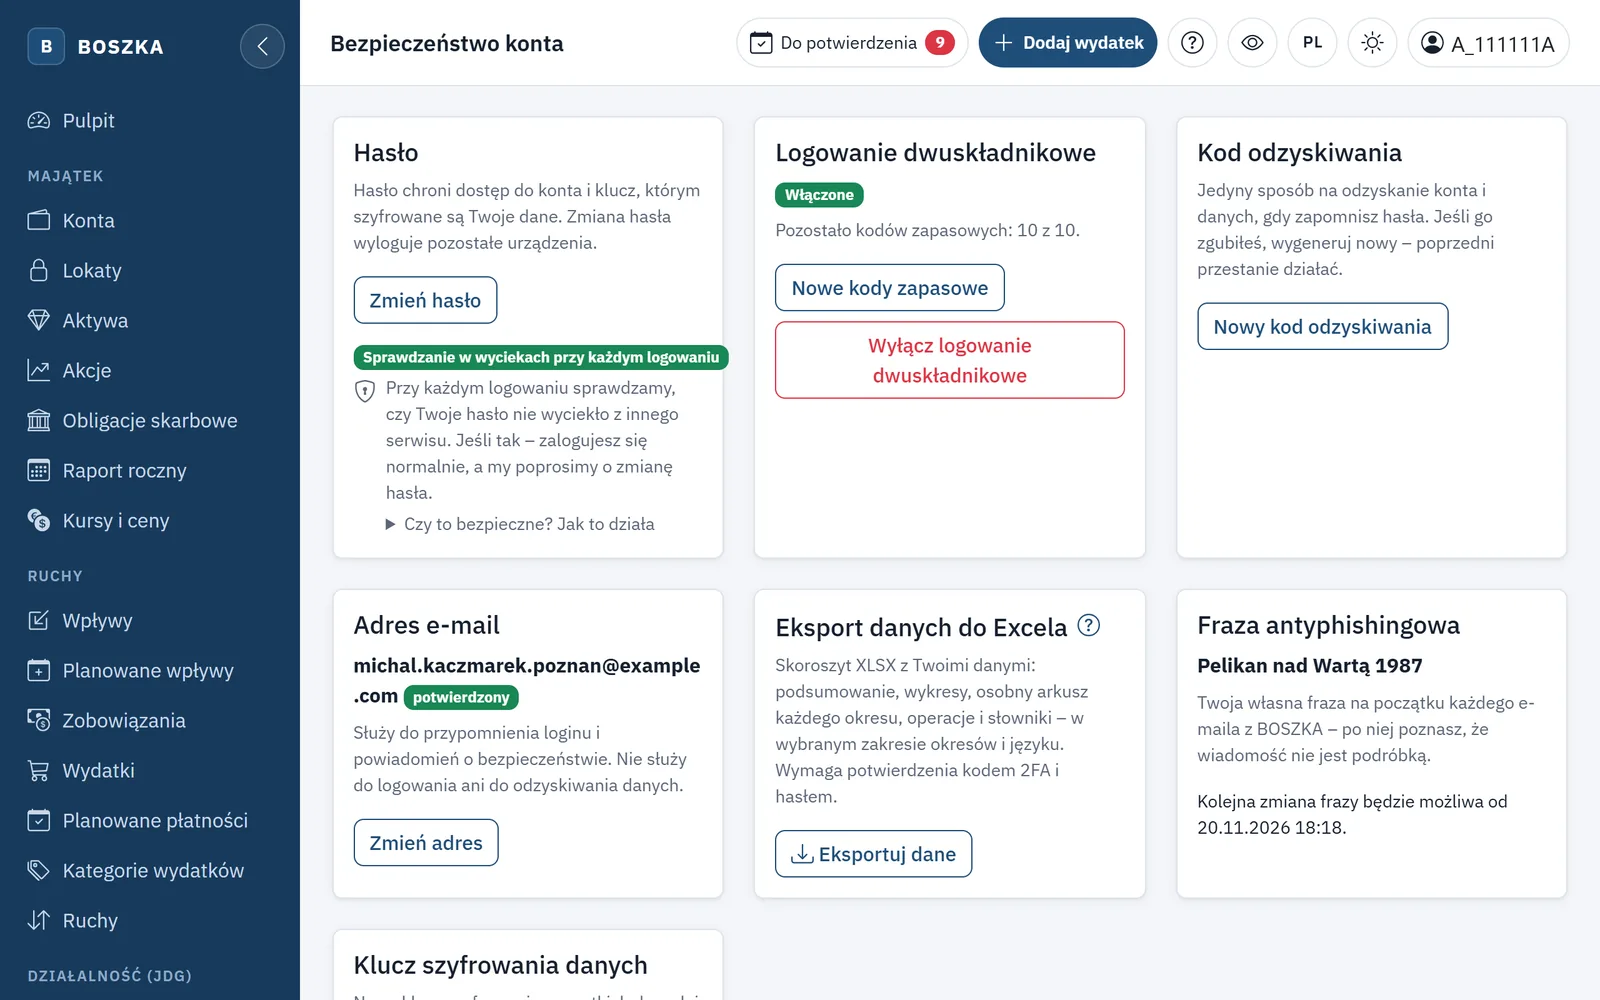
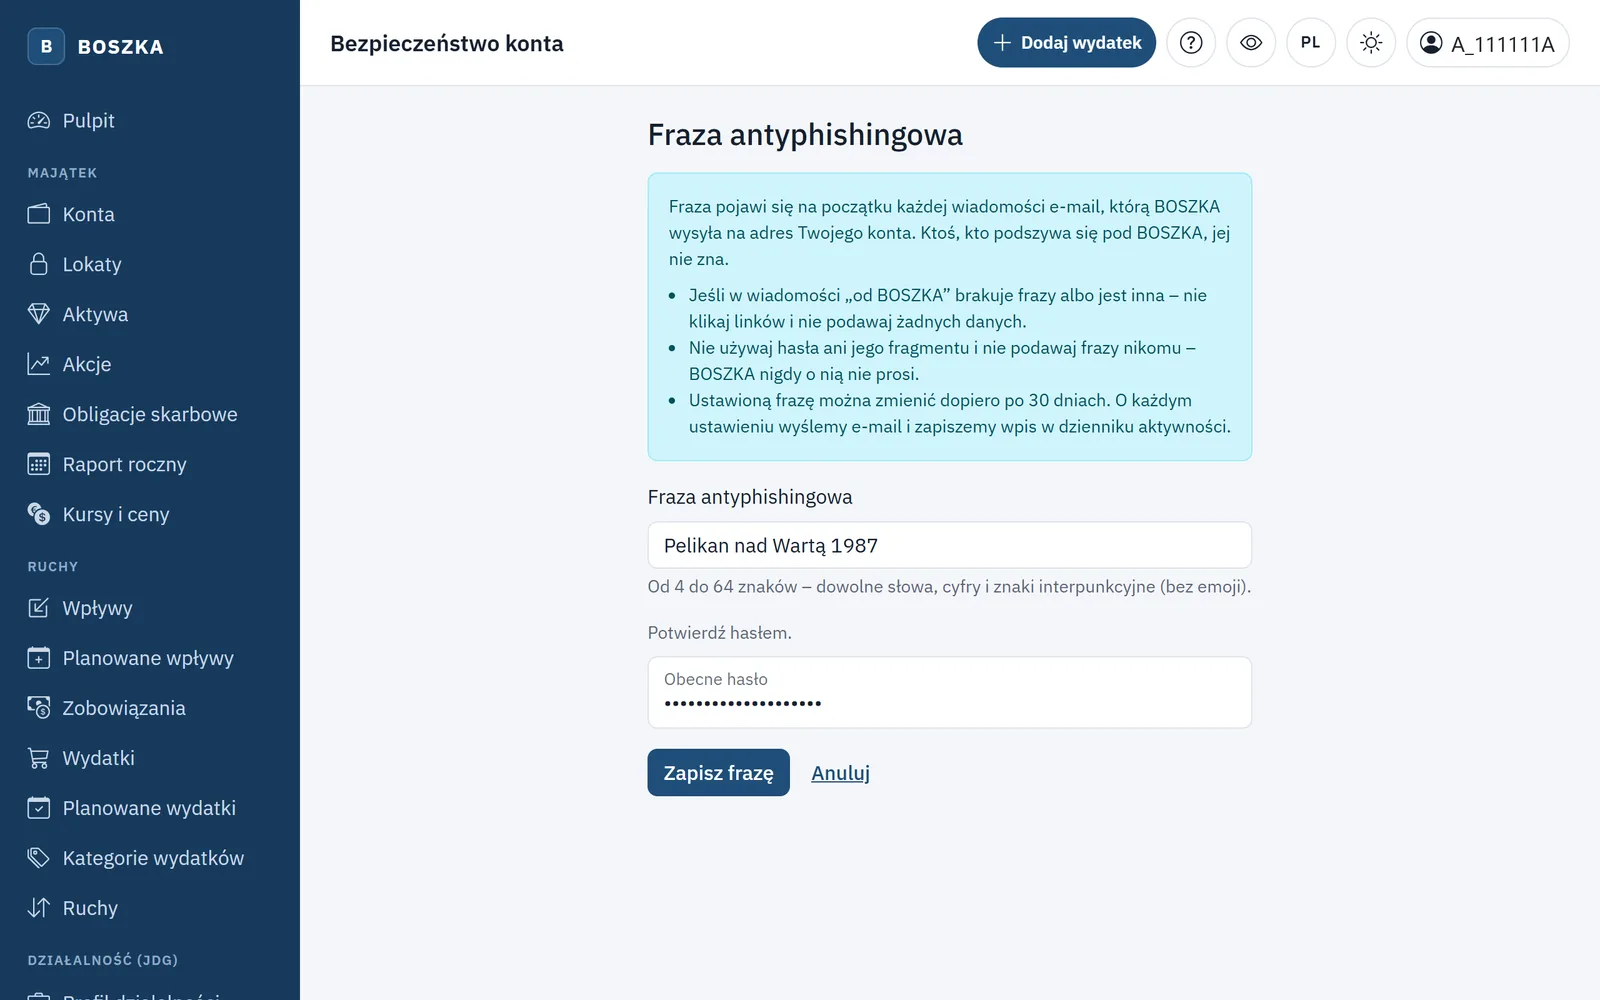
Na ekranie „Bezpieczeństwo konta” ustawiasz własną frazę antyphishingową – dowolny tekst od 4 do 64 znaków. Pojawia się ona na początku każdej wiadomości, którą BOSZKA wysyła na Twój adres – w ramce pod nagłówkiem i w pierwszej linii wersji tekstowej. Nigdy nie ma jej w temacie.
Zasada jest prosta: ktoś, kto podszywa się pod aplikację, Twojej frazy nie zna. Jeśli w wiadomości „od BOSZKI” frazy brakuje albo jest inna, nie klikaj linków – wpisz adres aplikacji w przeglądarce sam. Ustawioną frazę można zmienić dopiero po 30 dniach. Dzięki temu ktoś, kto przejąłby sesję, nie podmieni jej szybko i niepostrzeżenie. Uczciwie: fraza chroni przed fałszywymi e-mailami, ale nie przed fałszywą stroną, na którą trafisz inną drogą – adres strony zawsze warto sprawdzić.
Powiadomienia o bezpieczeństwie, których nie wyłączysz
O zdarzeniach, które mogą oznaczać przejęcie konta, BOSZKA informuje zawsze. Należą do nich blokada po nieudanych logowaniach, zmiana hasła, odzyskanie konta, zmiany logowania dwuskładnikowego, użycie kodu zapasowego, logowanie z nowego urządzenia, zapamiętanie nowego telefonu i zmiana frazy. Zmiana adresu e-mail jest zgłaszana na poprzedni adres. Tych powiadomień e-mail nie da się wyłączyć w ustawieniach.
Jeśli na telefonie włączysz powiadomienia push, te same zdarzenia przychodzą też na ekran blokady – tylko z nazwą zdarzenia, bez szczegółów. Push możesz wyłączyć na danym telefonie w całości, ale e-maile o bezpieczeństwie przychodzą dalej. Zwykłe przypomnienia (o płatnościach, lokatach, warunkach kont) są domyślnie wyłączone i zawierają tylko daty i liczby – bez nazw, kwot i loginu.
Tryb dyskretny i zasłanianie ekranu
Przycisk z okiem w górnym pasku włącza tryb dyskretny: kwoty na wszystkich ekranach są rozmyte, a wykresy w miejscu wartości pokazują „•••”. Dotyczy to także kwot w opisach, podpowiedziach, sumach tabel i listach rozwijanych. Ustawienie jest zapamiętywane na koncie i działa na każdym urządzeniu. Gdy tryb jest włączony, przyciski pobierania wykresów są nieaktywne.
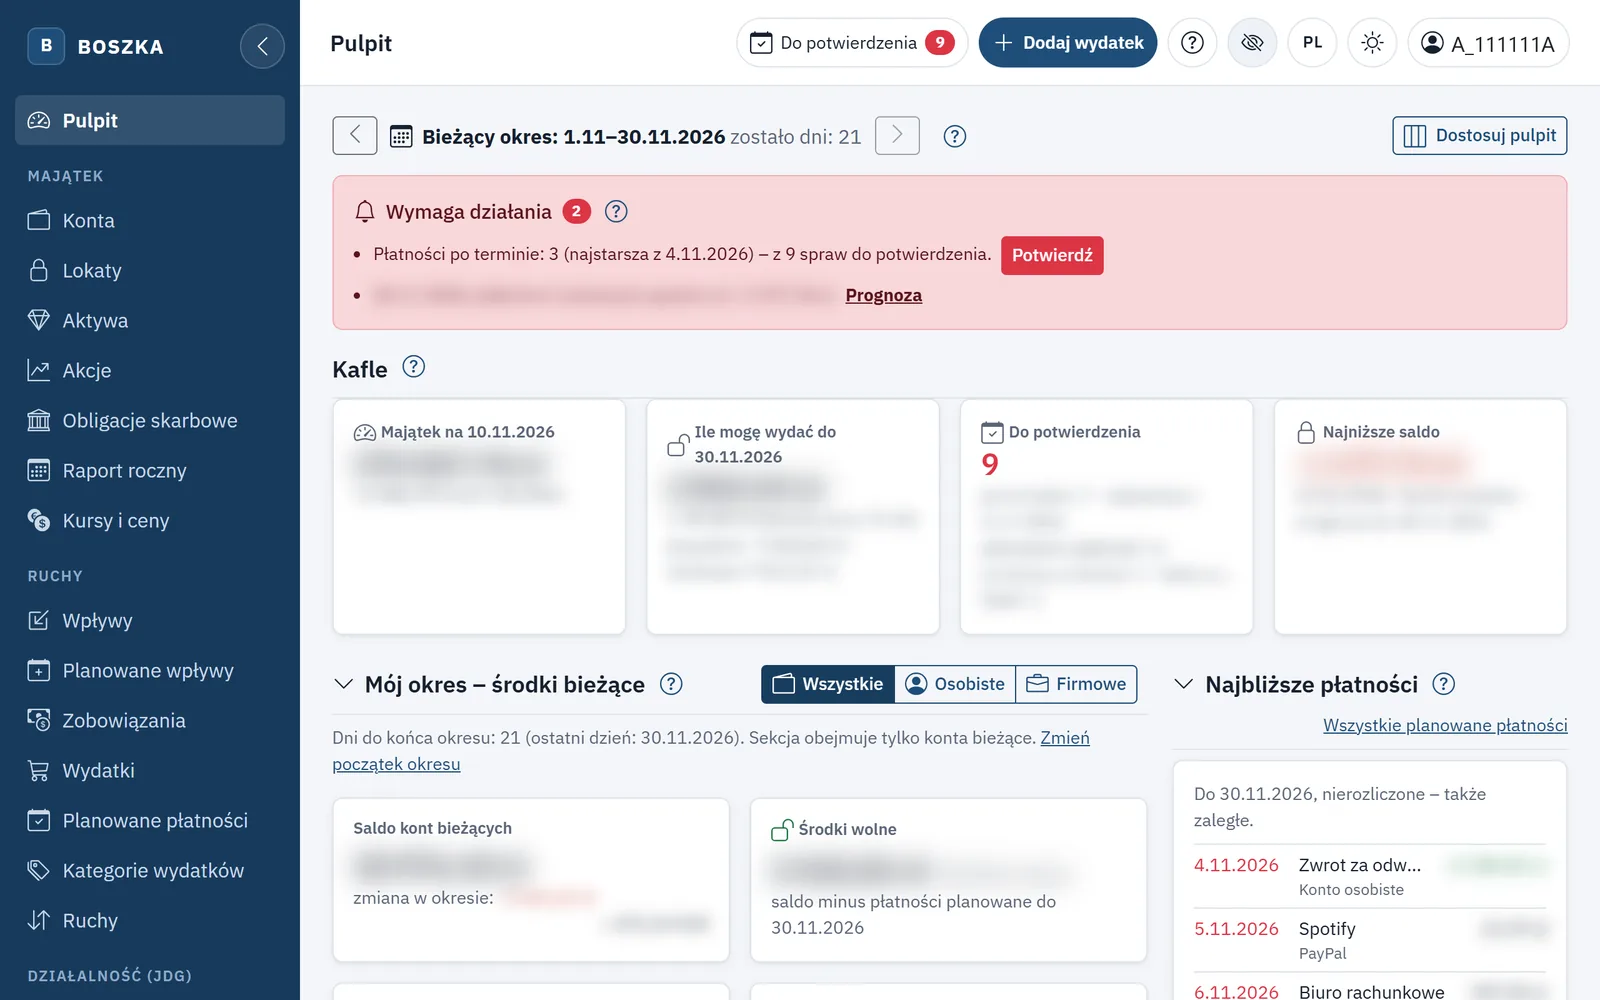
Niezależnie od tego BOSZKA domyślnie rozmywa kwoty i wykresy, gdy okno aplikacji traci fokus – na przykład gdy przełączasz się na inny program podczas udostępniania ekranu. Po powrocie do okna wszystko jest od razu widoczne. W ustawieniach możesz to wyłączyć (np. przy pracy na dwóch monitorach) albo zaostrzyć tak, żeby rozmywana była cała treść, łącznie z nazwami kont i sklepów.
Konta tylko z zaproszeń
Na serwerze produkcyjnym samodzielna rejestracja jest wyłączona. Konto można założyć wyłącznie z jednorazowego linku zaproszenia. Zaproszenie jest celowo anonimowe. Nie zawiera adresu e-mail ani daty utworzenia, a w bazie zapisany jest tylko skrót linku i termin ważności. Po założeniu konta wpis zaproszenia jest usuwany, więc z bazy nie wynika, kto dostał który link ani kto z którego skorzystał. Dziennik aktywności też nie odnotowuje, że konto powstało z zaproszenia.
Z jednego linku powstaje najwyżej jedno konto. Link jest zużywany dopiero przy ustawieniu hasła, więc pomyłka w adresie e-mail go nie „spala”.
Usuwanie konta z okresem do namysłu
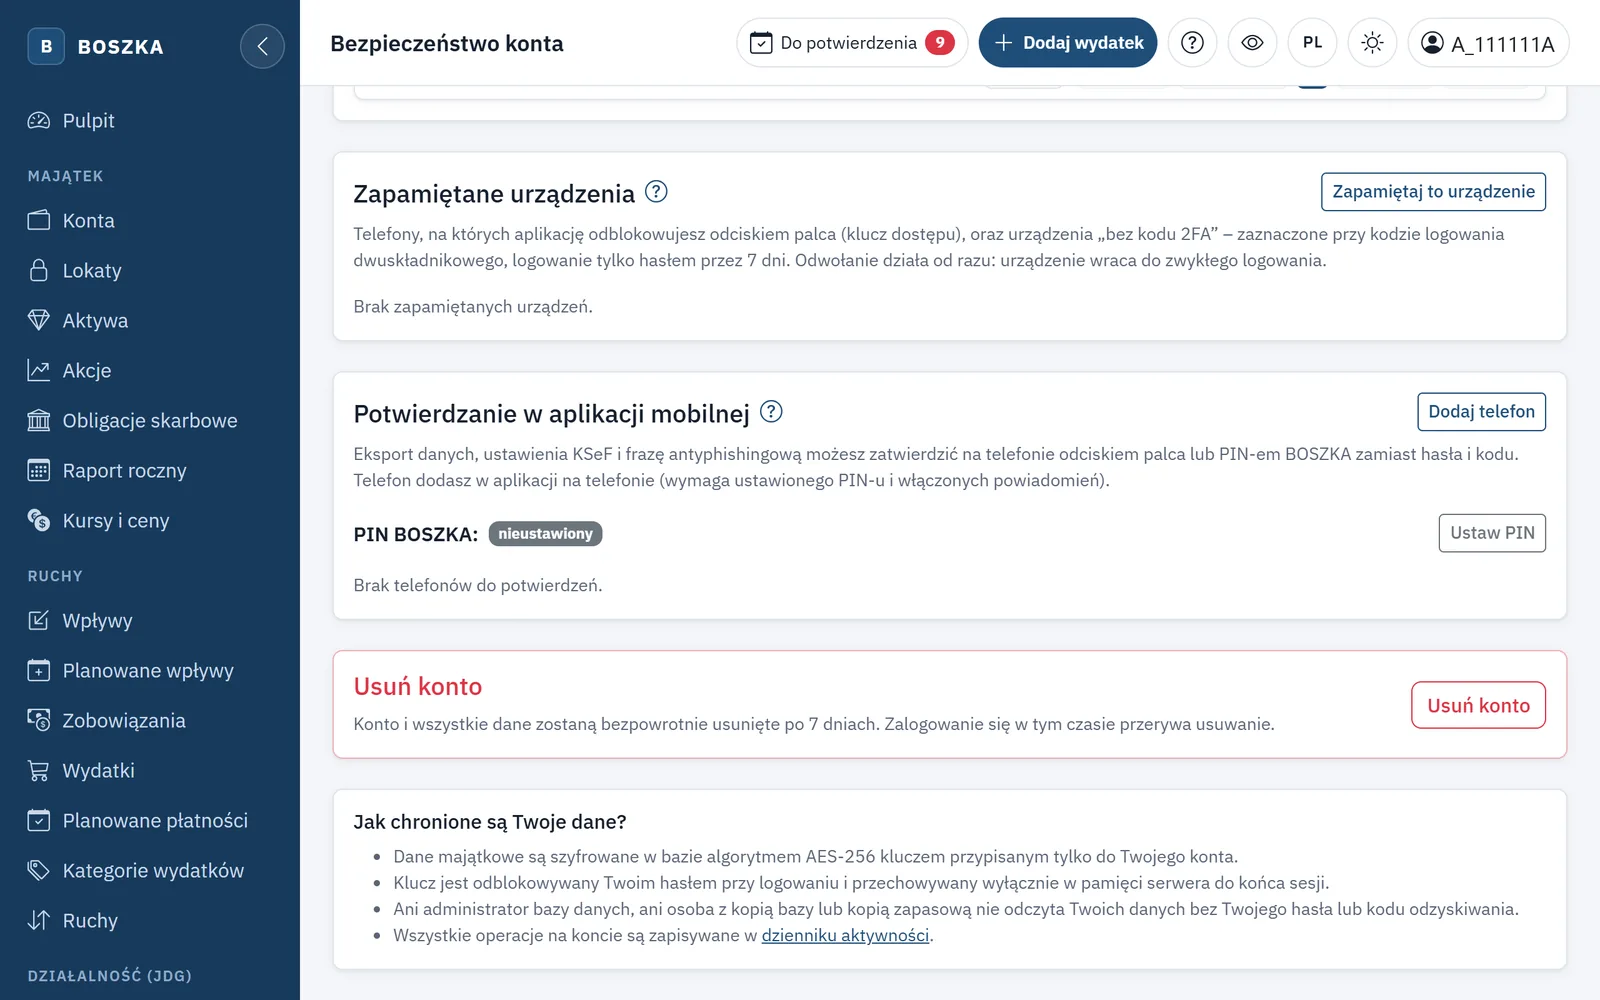
Konto usuwasz sam, na ekranie „Bezpieczeństwo konta”. Najpierw przepisujesz frazę „Usuwam konto”, potem podajesz hasło i – jeśli masz – kod 2FA. Następuje natychmiastowe wylogowanie ze wszystkich urządzeń, a konto zostaje oznaczone do usunięcia na 7 dni. Zalogowanie się w tym czasie przerywa procedurę. To zabezpieczenie na wypadek, gdyby usunięcie zlecił ktoś inny. Na 2 dni przed terminem dostajesz ostrzeżenie e-mailem. Po terminie konto, dane, klucze szyfrowania, sesje i urządzenia są usuwane bezpowrotnie. Zostaje tylko dziennik aktywności, który nie zawiera danych majątkowych.
Nic z zewnątrz, nic w pamięci przeglądarki
- Bez CDN i zewnętrznych skryptów – wszystkie biblioteki, czcionka i ikony są serwowane z serwera aplikacji. Strona nie wysyła zapytań do Google Fonts ani innych zewnętrznych serwerów, a nikt z zewnątrz nie może podmienić skryptu.
- Nagłówki bezpieczeństwa – polityka Content-Security-Policy zezwala tylko na skrypty z własnej domeny, bez skryptów wstawionych w stronę. Strony nie da się osadzić w cudzej ramce, a przeglądarka nie wysyła adresu strony dalej (
Referrer-Policy: no-referrer). - Brak cache stron z danymi – strony i dane mają nagłówek
Cache-Control: no-store, więc nie zostają w pamięci podręcznej przeglądarki. Aplikacja na telefonie przechowuje lokalnie tylko pliki statyczne. - Sprzątanie po wylogowaniu – ekran logowania czyści magazyny przeglądarki (
sessionStorageilocalStorage, np. zapamiętane filtry list). Zostają tylko motyw i język.
Eksport z ostrzeżeniem
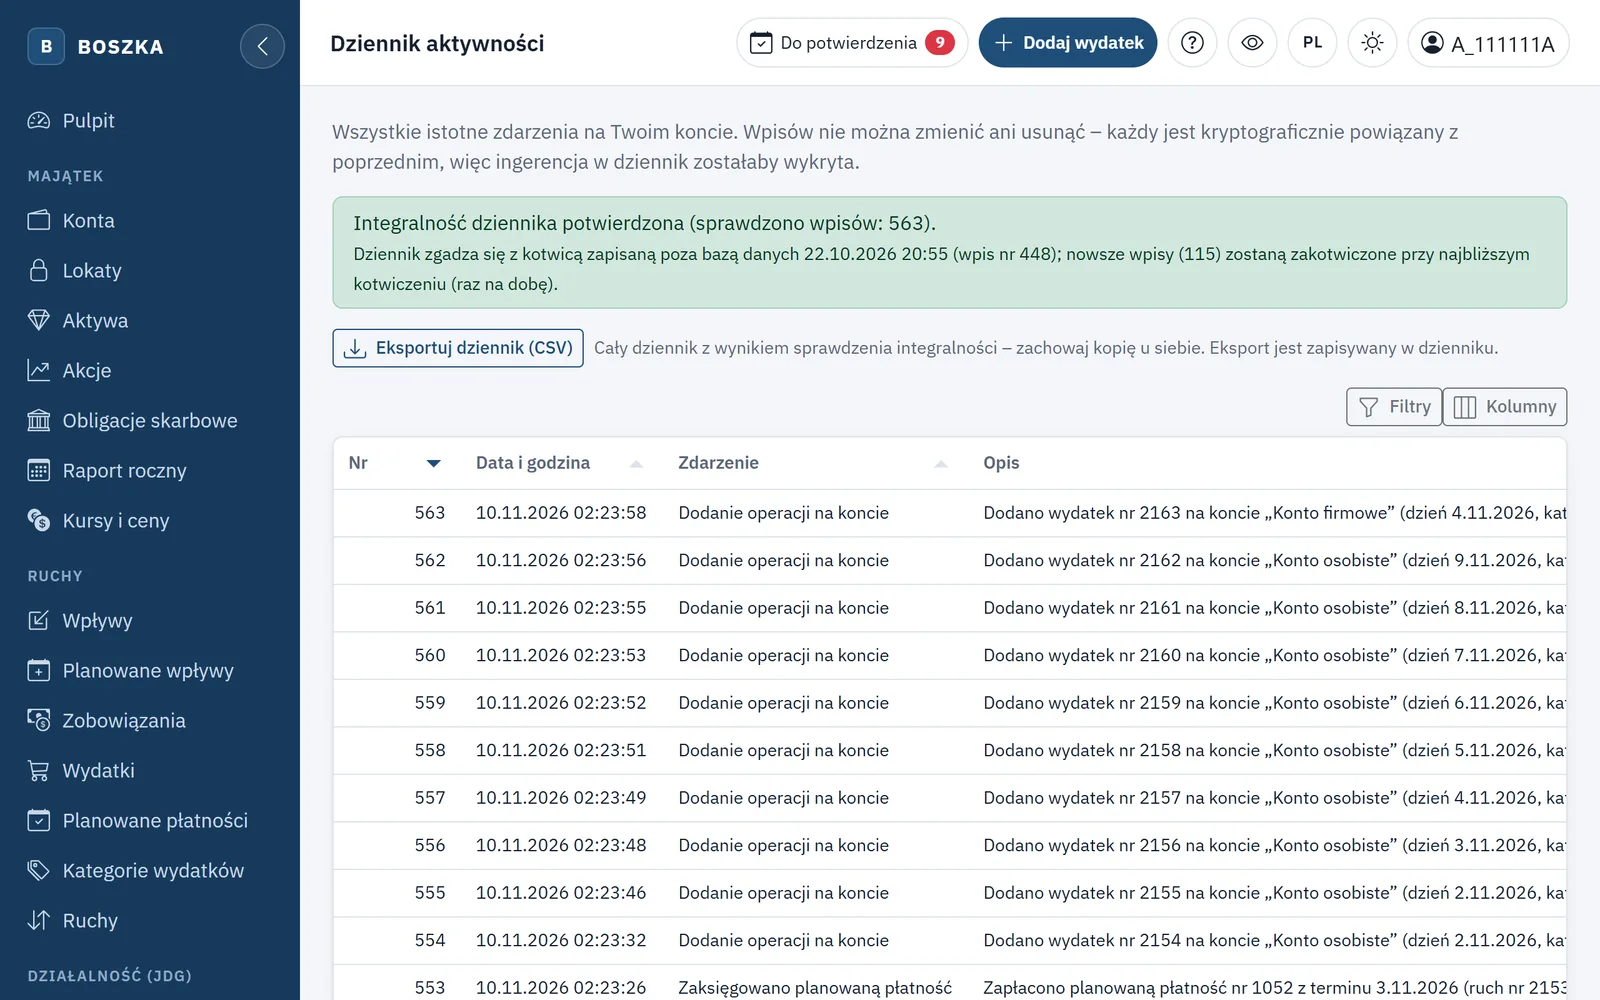
Każdą listę możesz pobrać do pliku CSV, a wykres do PNG lub CSV. Taki plik zawiera jednak Twoje dane w postaci jawnej, bez szyfrowania. Dlatego przed każdym pobraniem aplikacja pokazuje ostrzeżenie, a po jego potwierdzeniu zapisuje pobranie w dzienniku aktywności – z nazwą listy i liczbą wierszy, bez samych danych. Jeśli zapis w dzienniku się nie uda, plik nie powstanie.
Ustaw frazę antyphishingową, dodaj potwierdzony adres e-mail, żeby powiadomienia o bezpieczeństwie miały dokąd trafiać, i sprawdź w ustawieniach, jak aplikacja ma zasłaniać ekran. Resztę BOSZKA robi sama.